Thema configurator

DNS van IoT naar Pi-hole in default vlan

Toolhead

UniFier
Lid sinds
24 sep 2022
Berichten
68
Waarderingsscore
28
Punten
18
1/3
Thread owner
Ik wil dat het IoT vlan (id 40) de Pi-hole in het default netwerk gaat gebruiken voor DNS.
Ik heb een firewall regel aangemaakt die poort 53 doorlaat van IoT naar het IP van de Pi-hole.
Deze staat boven de blokregel die gemaakt is door "Isolate network" aan te vinken.
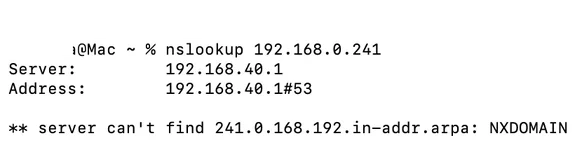
Maar als ik een nslookup doe naar de Pi-hole dan krijg ik dit:
Screenshot 2026-10-28 at 10.38.50.webp
Het lijkt er op dat de gateway wordt benaderd voor DNS?
Iemand de gouden tip?
 
Ik wil dat het IoT vlan (id 40) de Pi-hole in het default netwerk gaat gebruiken voor DNS.
Ik heb een firewall regel aangemaakt die poort 53 doorlaat van IoT naar het IP van de Pi-hole.
Deze staat boven de blokregel die gemaakt is door "Isolate network" aan te vinken.
Maar als ik een nslookup doe naar de Pi-hole dan krijg ik dit:

Het lijkt er op dat de gateway wordt benaderd voor DNS?
Iemand de gouden tip?

Die isolate-regel kan DNS alsnog dwarszitten als die verkeer eerder matcht dan verwacht. Pi-hole moet daarnaast ook queries van dat IoT-subnet accepteren, anders lijkt het al snel alsof de gateway ertussen hangt.
 
Thread owner
De Pi-hole accepteert alles op eth0, dus niet alleen op het eigen subnet.
Ik heb nu het ip adress van de Pi-hole meegegeven in dhcp.
Als ik met de laptop verbind met het IoT vlan krijg ik de Pi-hole inderdaad als dns server.
Maar als ik nu een nslookup doe timed deze uit.
 
Thread owner
Weer wat aangepast en het werkt nu.
In de firewall regel heb ik bij source staan "all ports", bij destination heb ik het adres van de Pi-hole en poort 53.

Maar als ik bij source poort 53 kies dan werkt het niet.
Dat is toch raar?
 
Check eens deze setting bij Pi-Hole
Pi-hole Interface & Network Settings
Go to Settings > Interface to choose how Pi-hole listens for incoming requests (e.g., Permit all origins, Listen only on local subnet, or Respond only on interface eth0).

Deze setting moest toen ook aanpassen naar Permit all origins om de VPN clients door pi-hole te sturen.

Ondertussen heb ik pi-hole vervangen door Technitium.
 
Terug
Bovenaan